Обозреваю технологии. Пишу о том, как облака и кибербезопасность работают для бизнеса. Без лживых упрощений.
Объясняет технологии бизнесу без упрощений, которые врут. От облаков до кибербезопасности.
Эффективное управление облачным техническим долгом, который возникает при активном использовании No-code/Low-code инструментов, требует системного подхода. Важно не только оперативно внедрять решения, но и заранее продумывать архитектуру, безопасность и масштабируемость, чтобы избежать скрытых издержек и угроз.
No-code платформы значительно упрощают интеграцию и управление специализированными облачными чипами (TPU, IPU) для задач искусственного интеллекта и машинного обучения. Это позволяет неспециалистам эффективно использовать мощные ускорители, сокращая время разработки и развертывания ИИ-решений, что напрямую влияет на рентабельность инвестиций.
No-code платформы значительно упрощают интеграцию сложных облачных решений Identity Fabric, делая их доступными для компаний с ограниченными ресурсами. Это позволяет бизнесу быстрее внедрять передовые стандарты безопасности, снижать операционные расходы и повышать возврат инвестиций в кибербезопасность за счёт автоматизации и унификации управления идентификацией.
No-code платформы значительно упрощают развертывание и управление программно-определяемыми сетями (SDN) в мультиоблачных средах, позволяя компаниям без глубоких знаний программирования создавать и настраивать сетевую инфраструктуру. Это сокращает время вывода продуктов на рынок, снижает операционные расходы и обеспечивает высокий возврат инвестиций (ROI) за счёт повышения гибкости и автоматизации.
Выбор архитектуры облачной безопасности — это стратегическое решение, которое определяет уровень защиты данных и приложений в облаке. Эффективный фреймворк помогает оценить риски, соответствие нормативным требованиям и технологические возможности, чтобы построить надёжную и масштабируемую систему защиты.
No-code платформы значительно упрощают создание облачной обсерватории для мониторинга IT-инфраструктуры, позволяя бизнесу быстро настраивать сбор и анализ данных без привлечения разработчиков. Это даёт возможность оперативно отслеживать производительность, выявлять аномалии и предотвращать сбои, делая мониторинг доступным для широкого круга специалистов.
Эффективное управление кибер-усталостью команды кибербезопасности в мультиоблачной среде требует комплексного подхода. Важно сочетать технологические решения для автоматизации, оптимизацию процессов и создание поддерживающей корпоративной культуры, ориентированной на благополучие сотрудников.
No-code платформы значительно упрощают доступ к мощным облачным ИИ-фабрикам, позволяя бизнес-пользователям без глубоких навыков программирования создавать и развёртывать сложные ИИ-решения. Это приводит к сокращению сроков разработки, снижению затрат и ускоренному получению возврата инвестиций за счёт быстрой реализации инновационных проектов.
Выбор облачного провайдера для проектов с высокими требованиями к конфиденциальности и суверенитету данных требует комплексного подхода. Важно оценить юрисдикцию размещения данных, сертификации безопасности, а также возможности кастомизации и контроля над инфраструктурой, чтобы обеспечить соответствие регуляторным нормам и защиту чувствительной информации.
No-code платформы значительно упрощают интеграцию суверенных облачных сервисов в существующие гибридные ИТ-инфраструктуры, позволяя бизнесу быстро адаптироваться без глубоких знаний программирования. Они предоставляют визуальные инструменты для настройки потоков данных, автоматизации процессов и управления ресурсами, обеспечивая соблюдение регуляторных требований и повышая гибкость операций.
Эффективное управление теневыми облачными активами требует комплексного подхода: от выявления и инвентаризации до внедрения строгих политик безопасности, автоматизации и непрерывного мониторинга. Только так можно снизить риски кибербезопасности и обеспечить соответствие требованиям.
No-code платформы и AI-агенты существенно меняют ландшафт облачной кибербезопасности, позволяя автоматизировать реагирование на угрозы без глубоких навыков программирования. Это ускоряет обнаружение инцидентов, минимизирует ущерб и делает сложные защитные механизмы доступными для более широкого круга компаний, повышая общую эффективность защиты данных.
No-code платформы значительно упрощают управление API-шлюзами в мультиоблачной среде, позволяя компаниям быстро развертывать, настраивать и масштабировать интеграции без глубоких навыков программирования. Это приводит к ускорению разработки, снижению затрат и повышению гибкости архитектуры.
No-code решения позволяют бизнесу быстро создавать и управлять инфраструктурой приватного облака, снижая зависимость от глубоких технических знаний и ускоряя вывод продуктов на рынок. Это открывает возможности для компаний любого размера, оптимизируя затраты и повышая гибкость IT-инфраструктуры.
No-code платформы значительно упрощают внедрение постквантовой криптографии (PQC) в существующие облачные архитектуры, автоматизируя сложные процессы настройки и развёртывания. Это позволяет компаниям быстро усилить кибербезопасность, минимизировать риски квантовых атак и эффективно оценить возврат инвестиций (ROI) за счёт снижения издержек на разработку и ускоренного внедрения.
Генеративный ИИ в сочетании с платформами No-code позволяет значительно автоматизировать и повысить эффективность оценки рисков облачной инфраструктуры. Это обеспечивает более быстрое обнаружение уязвимостей, сокращение затрат и улучшение общей киберустойчивости компаний.
No-code платформы упрощают интеграцию децентрализованных сетей хранения данных (DSN) с традиционными облачными решениями, делая эту сложную технологию доступной для бизнеса без глубокой экспертизы в коде. Они позволяют быстро развёртывать гибридные хранилища и оценивать возврат инвестиций, фокусируясь на оптимизации затрат и повышении безопасности.
Реальная стоимость владения (TCO) облачной ИТ-инфраструктурой для малого и среднего бизнеса значительно шире прямых ежемесячных платежей провайдеру и включает множество скрытых затрат, от миграции данных до обучения персонала. Комплексная оценка требует учёта не только прямых финансовых издержек, но и операционных расходов, рисков безопасности и влияния на производительность.
Оценка возврата инвестиций (ROI) от внедрения автоматизированных тестов безопасности (AST) в CI/CD пайплайны облачных No-code проектов — это комплексная задача, требующая анализа как предотвращённых рисков, так и прямых операционных затрат. Ключевые метрики включают снижение числа инцидентов, ускорение цикла разработки и оптимизацию ресурсов команды безопасности.
No-code платформы значительно упрощают доступ к мощностям квантовых вычислений в облаке, позволяя бизнесу экспериментировать с передовыми технологиями без глубоких знаний в квантовой физике или программировании. Это демократизирует процесс внедрения квантовых технологий, открывая путь к реальному ROI через оптимизацию сложных задач и ускорение исследований.
No-code платформы значительно упрощают и удешевляют внедрение распределенных реестров (DLT) в облачной инфраструктуре, что позволяет компаниям быстрее достигать положительного ROI. Они снижают барьеры входа, ускоряют разработку и помогают обеспечить соответствие регулированию, минимизируя при этом риски безопасности за счет стандартизированных компонентов и автоматизации.
Эффективное управление затратами на AI-модели в облаке при разработке без кода достигается за счёт внедрения принципов FinOps, позволяющих объединить финансовую дисциплину и инженерные практики. Это даёт компаниям возможность оптимизировать расходы, повысить прозрачность и добиться максимальной ценности от инвестиций в искусственный интеллект, особенно в условиях быстрого масштабирования без кодирования.
No-code платформы значительно упрощают внедрение AI Governance в мультиоблачных средах, позволяя нетехническим специалистам создавать и автоматизировать политики управления искусственным интеллектом. Это помогает стандартизировать процессы, обеспечить соответствие требованиям регуляторов и, как следствие, измерить и повысить возврат инвестиций от внедрения ИИ-решений.
No-code платформы значительно упрощают интеграцию геопространственных данных и данных с устройств интернета вещей (IoT) в облачные решения, позволяя компаниям быстрее развёртывать аналитические системы и создавать новые сервисы. Это сокращает затраты на разработку, уменьшает время выхода на рынок и обеспечивает измеримый возврат инвестиций (ROI) за счёт оптимизации операций и принятия более обоснованных решений.
No-code платформы значительно упрощают создание, развёртывание и тестирование облачных сред для симуляции катастроф и обеспечения непрерывности бизнеса, сокращая время и затраты. Они позволяют нетехническим специалистам конфигурировать сложные сценарии без написания кода, тем самым демократизируя процесс аварийного восстановления.
No-code платформы значительно упрощают внедрение технологий цифровых водяных знаков для защиты интеллектуальной собственности в облачных средах, позволяя компаниям без глубоких знаний программирования интегрировать надёжные механизмы контроля и отслеживания контента. Это обеспечивает оперативное реагирование на случаи несанкционированного использования и повышает возврат инвестиций за счёт сокращения издержек и минимизации рисков.
Внедрение децентрализованных идентификаторов (DID) в облачную инфраструктуру No-code проектов обещает значительный возврат инвестиций через повышение безопасности, снижение затрат на управление данными и улучшение пользовательского опыта, но сопряжено с рисками интеграции, масштабирования и соответствия регулированию. Ключевым фактором успеха станет тщательный анализ потенциальной экономии и стратегическое планирование.
Снизить стоимость миграции монолитных систем в облако можно, используя No-code и Low-code инструменты. Эти подходы позволяют автоматизировать рутинные задачи, ускорить разработку адаптеров и микросервисов, а также сократить зависимость от высококвалифицированных разработчиков.
No-code платформы значительно упрощают внедрение Edge AI, делая передовые технологии искусственного интеллекта доступными для компаний без глубоких навыков программирования. Это позволяет бизнесу получать выгоду от обработки данных на периферии, сокращая задержки, повышая безопасность и оптимизируя затраты, что обеспечивает существенный возврат инвестиций.
No-code платформы значительно ускоряют и удешевляют процесс миграции устаревших информационных систем в облачную инфраструктуру, повышая возврат инвестиций (ROI) за счёт снижения затрат на разработку и ускоренного вывода решений. Они позволяют бизнес-пользователям создавать и адаптировать облачные приложения без глубоких знаний программирования, что критически важно для компаний с ограниченными ИТ-ресурсами.
No-code платформы значительно упрощают аудит соответствия облачных сред новым регуляторным требованиям, автоматизируя сбор данных, анализ конфигураций и формирование отчётности. Это сокращает время и ресурсы, необходимые для обеспечения комплаенса, а также минимизирует риск человеческих ошибок.
Внедрить принципы Zero Trust в облачную инфраструктуру, построенную на No-code платформах, можно без радикального пересмотра архитектуры. Для этого нужно сфокусироваться на управлении доступом, сегментации сети и постоянной аутентификации на уровне платформы и внешних сервисов.
Эффективное управление затратами на CDN в мультиоблачной архитектуре для No-code проектов достигается за счёт тщательного выбора провайдеров, геотаргетинга, кэширования и мониторинга трафика. Это позволяет снизить операционные расходы, повысить скорость доставки контента и, как следствие, увеличить возврат инвестиций.
Реальная стоимость владения (TCO) и окупаемость инвестиций (ROI) в облачную платформу кибербезопасности значительно отличаются от оценки отдельных сервисов. Важно учитывать не только прямые затраты на лицензии, но и скрытые расходы, а также синергетический эффект от интеграции всех компонентов и снижение операционных рисков, чтобы получить полную картину.
Эффективное управление облачным техническим долгом в No-code/Low-code проектах требует системного подхода: регулярного аудита, осознанного выбора платформ, стандартизации процессов и автоматизации мониторинга. Это позволяет контролировать затраты, поддерживать гибкость и масштабировать решения, избегая неконтролируемого роста сложности и стоимости.
Управление инфраструктурой как кодом (IaC) для No-code проектов в мультиоблачной среде сводится к стандартизации и автоматизации развертывания ресурсов через декларативные инструменты. Ключ к безопасности — строгая политика контроля доступа, шифрование данных и непрерывный мониторинг, интегрированные в процесс IaC.
No-code платформы значительно упрощают интеграцию и мониторинг систем управления идентификацией нового поколения, таких как CIAM и DID, в сложных мультиоблачных средах. Они позволяют бизнесу быстро адаптироваться к меняющимся требованиям безопасности и обеспечивать бесперебойный доступ пользователей к сервисам, минимизируя зависимость от команды разработчиков.
No-code платформы значительно упрощают интеграцию технологий распределенного реестра (DLT) в облачные инфраструктуры, устраняя необходимость в глубоких навыках программирования. Это позволяет компаниям быстро развертывать решения для прозрачности цепочек поставок, снижая затраты и ускоряя внедрение инноваций.
No-code платформы позволяют бизнесу самостоятельно создавать и настраивать инструменты для управления нормативно-правовым соответствием (комплаенсом) в облачных средах, значительно сокращая затраты и сроки на разработку. Они упрощают сбор данных, автоматизируют мониторинг и формирование отчётности, что критично для поддержания безопасности и соблюдения регуляторных требований в динамичной облачной инфраструктуре.
No-code платформы значительно упрощают развертывание и управление квантово-безопасными сетями в гибридных облачных средах, демократизируя доступ к сложным технологиям шифрования. Они позволяют быстро конфигурировать защищённые каналы, интегрировать постквантовую криптографию и централизованно управлять политиками безопасности без глубоких знаний в программировании.
Оценка возврата инвестиций (ROI) и рисков при переходе на децентрализованные облачные хранилища для бизнеса требует комплексного подхода, учитывающего не только сокращение затрат, но и повышение безопасности, надёжности и устойчивости к цензуре. Важно анализировать потенциальную экономию на инфраструктуре и обслуживании, сопоставляя её с первоначальными инвестициями в интеграцию и обучение, а также оценивать специфические риски, такие как сложность управления и зависимость от сети.
Эффективное управление «облачным хаосом» (Cloud Sprawl) в мультиоблачных средах возможно с помощью No-code подходов, которые позволяют автоматизировать рутинные задачи, оптимизировать расходы и унифицировать управление без глубокого программирования, значительно повышая гибкость и снижая затраты на IT.
No-code платформы кардинально меняют подход к ремедиации инцидентов кибербезопасности в облачных средах, позволяя автоматизировать сложные процессы без глубоких знаний в программировании. Это ускоряет реагирование на угрозы, снижает операционные издержки и повышает общий уровень защиты данных.
Эффективное управление затратами на гибридное облако в условиях роста No-code проектов и требований кибербезопасности требует комплексного подхода FinOps. Он включает постоянный мониторинг, автоматизацию, оптимизацию ресурсов и тесное взаимодействие команд разработки и эксплуатации.
No-code платформы значительно упрощают интеграцию проактивных механизмов самовосстановления в облачную инфраструктуру, позволяя нетехническим специалистам автоматизировать реагирование на сбои. Это повышает отказоустойчивость систем, минимизируя время простоя и операционные риски за счёт автоматической коррекции проблем до их эскалации.
Эффективное управление затратами на облачные вычислительные ресурсы для проектов ИИ без кода требует комплексного подхода, сочетающего тщательное планирование, мониторинг в реальном времени и использование FinOps-практик. Это позволяет максимизировать возврат инвестиций и контролировать непредвиденные расходы.
Оценить реальный ROI внедрения No-code для автоматизации процессов в облачных финансах можно, комплексно анализируя сокращение операционных затрат, ускорение процессов, снижение рисков и рост точности данных. Важно учитывать не только прямую экономию, но и косвенные выгоды от повышения гибкости и скорости реакции бизнеса.
Оценка возврата инвестиций (ROI) при использовании графовых баз данных для кибербезопасности облачных систем требует комплексного подхода, который учитывает не только прямые экономические выгоды, но и снижение рисков, повышение операционной эффективности и улучшение способности реагировать на угрозы. Это позволяет обосновать внедрение новых технологий и показать их реальную ценность для бизнеса.
Оценка и повышение ROI от инвестиций в кибербезопасность облачной инфраструктуры начинается с понимания потенциальных рисков и связанных с ними затрат. Необходимо сопоставить эти риски с инвестициями в защитные меры, фокусируясь на предотвращении убытков от инцидентов и снижении операционных расходов за счёт автоматизации, а также повышении доверия клиентов и соблюдении регуляторных требований.
No-code платформы упрощают разработку, развертывание и управление сервисами конфиденциальных вычислений на периферии сети, делая эти сложные технологии доступными для бизнеса без глубоких навыков программирования. Они позволяют быстро создавать приложения, обрабатывающие чувствительные данные непосредственно на устройствах, обеспечивая высокий уровень безопасности и снижение задержек.
Защитить мультиоблачную инфраструктуру от кибератак возможно, используя комбинацию адаптивного ИИ-мониторинга для выявления угроз в реальном времени и No-code инструментов для быстрого реагирования и автоматизации защитных мер. Такой подход позволяет существенно повысить устойчивость систем, снизить риски и оптимизировать операционные затраты.
Внедрить квантовую криптографию в облачную инфраструктуру без переписывания всего кода можно, используя гибридные подходы, которые не требуют глубокой интеграции на уровне приложений. Речь идёт о применении прокси-серверов, криптографических шлюзов и протоколов квантового распределения ключей (КРК) на сетевом уровне, что позволяет сохранить существующую логику приложений, усилив безопасность передачи и хранения данных.
No-code инструменты радикально упрощают и ускоряют внедрение облачных решений для ESG-отчетности, позволяя компаниям быстро адаптироваться к меняющимся требованиям и эффективно сокращать издержки, что напрямую повышает возврат инвестиций.
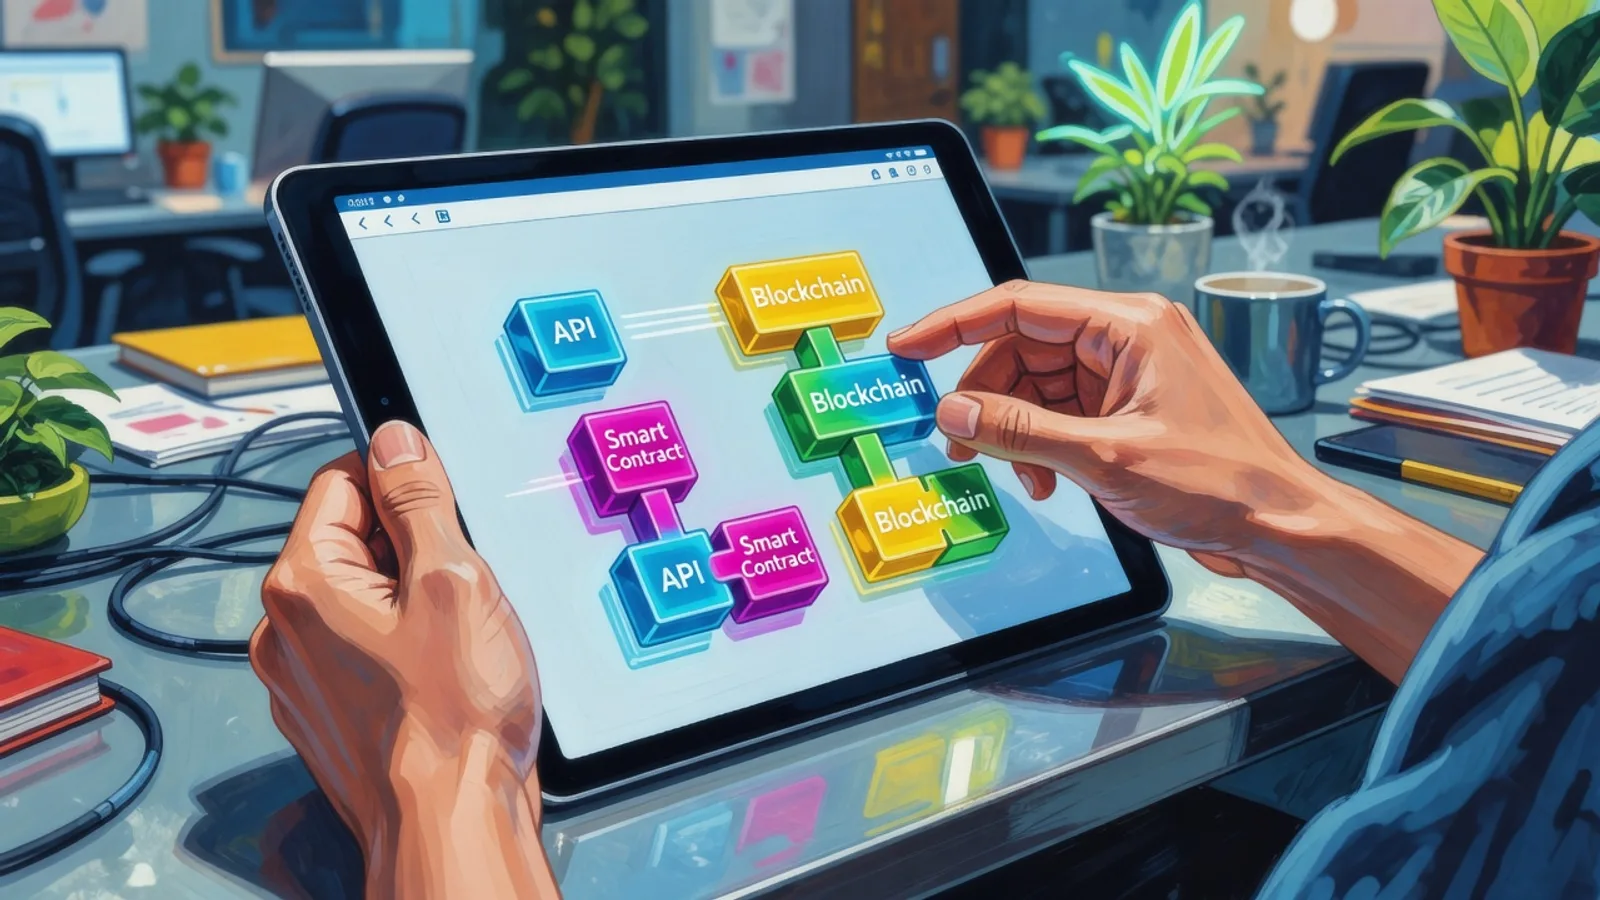
No-code решения кардинально упрощают разработку и управление децентрализованными приложениями (dApps), значительно снижая барьер входа и ускоряя вывод продуктов на рынок. Это позволяет компаниям без глубоких знаний блокчейн-кодинга создавать функциональные и масштабируемые Web3-приложения, развёрнутые в облачной инфраструктуре.

No-code платформы значительно упрощают интеграцию технологий распределенного реестра (DLT) в существующую облачную инфраструктуру, демократизируя доступ к блокчейну для бизнеса без глубоких навыков программирования. Это позволяет компаниям быстро пилотировать и масштабировать DLT-решения, а также эффективно оценивать экономическую выгоду от их внедрения.
Оценка реальной выгоды от использования облачных сред для обучения и тестирования ИИ-моделей включает не только прямые финансовые затраты, но и учёт неочевидных преимуществ, таких как скорость разработки, масштабируемость и снижение операционных рисков. Расчёт ROI позволяет компаниям принять обоснованное решение о миграции или расширении облачной инфраструктуры.
No-code платформы позволяют компаниям интегрировать модели SASE (Secure Access Service Edge) в облачную инфраструктуру быстрее и эффективнее, снижая зависимость от глубокого программирования. Это ускоряет внедрение комплексной кибербезопасности и даёт возможность точнее оценить окупаемость инвестиций (ROI), автоматизируя сбор данных и аналитику.
Для защиты распределённых AI-моделей в облаке от атак на целостность данных применяют многоуровневый подход: от шифрования и контроля доступа до мониторинга аномалий. No-code платформы значительно упрощают внедрение этих мер, автоматизируя настройку политик безопасности и интеграцию с облачными сервисами.
Переход от монолитных облачных приложений к бессерверным архитектурам с использованием No-code решений сулит значительное снижение операционных расходов, ускорение вывода продуктов на рынок и масштабируемость. Однако важно тщательно оценить потенциальные риски, связанные с зависимостью от вендора, безопасностью и сложностью миграции.
No-code платформы помогают интегрировать и управлять экосистемами цифровых валют центральных банков (CBDC) в облаке, существенно ускоряя разработку и развертывание финансовых приложений. Они упрощают создание интерфейсов для взаимодействия с CBDC-системами, снижают требования к квалификации разработчиков и позволяют быстрее адаптироваться к меняющимся регуляторным условиям.
Управление затратами на AI-инфраструктуру в облаке для no-code проектов требует осознанного выбора сервисов, мониторинга потребления и оптимизации моделей. Ключ к успеху здесь – стратегическое планирование и постоянная адаптация, чтобы максимизировать рентабельность инвестиций и избежать неожиданных расходов.
No-code платформы значительно упрощают интеграцию блокчейн-технологий в корпоративные облачные среды, устраняя необходимость в глубоких навыках программирования. Они позволяют создавать и развёртывать децентрализованные приложения и смарт-контракты, обеспечивая при этом высокий уровень безопасности и соответствия нормативным требованиям благодаря встроенным механизмам и партнёрствам с облачными провайдерами.
No-code платформы значительно упрощают интеграцию блокчейн-технологий в существующую корпоративную облачную инфраструктуру, предоставляя визуальные инструменты для развёртывания смарт-контрактов и управления данными. Это позволяет бизнесу снизить затраты на разработку, ускорить внедрение децентрализованных решений и обеспечить высокий уровень безопасности и соответствия регуляторным требованиям.
Эффективное управление кибершумом в мультиоблачных No-code средах требует стратегического подхода, сочетающего автоматизацию, глубокую аналитику и фокус на реальных рисках. Это помогает снизить количество ложных срабатываний, оптимизировать ресурсы и повысить общую результативность систем безопасности.
No-code платформы значительно упрощают интеграцию цифровых двойников в облачную инфраструктуру, делая эту сложную технологию доступной для широкого круга компаний без глубоких навыков программирования. Они позволяют быстро прототипировать, развертывать и управлять моделями, а также эффективно измерять возврат инвестиций через понятные метрики.
No-code инструменты и облачные технологии делают конфиденциальные вычисления доступными для широкого круга компаний, даже без глубоких IT-ресурсов. Это позволяет безопасно обрабатывать чувствительные данные, ускорять разработку инноваций и получать ощутимую экономическую выгоду за счёт снижения затрат и повышения доверия.
No-code и Low-code платформы значительно упрощают интеграцию принципов Security by Design в облачные микросервисные архитектуры, позволяя разработчикам, даже без глубоких знаний кибербезопасности, создавать приложения с изначально встроенной защитой. Это достигается за счет автоматизации настроек безопасности, использования готовых проверенных модулей и визуального управления политиками доступа.
No-code платформы значительно упрощают интеграцию систем управления событиями и информацией безопасности (SIEM) и систем оркестровки, автоматизации и реагирования (SOAR) в облачную инфраструктуру. Это достигается за счёт визуального программирования, что ускоряет развёртывание, сокращает затраты на разработку и повышает общую эффективность киберзащиты, напрямую влияя на возврат инвестиций.
Оценка реального ROI от внедрения доверенных сред выполнения (TEE) для No-code приложений в публичном облаке требует комплексного подхода. Нужно измерять не только снижение рисков кибербезопасности, но и оптимизацию затрат, повышение доверия клиентов и соответствие регуляторным требованиям.
Выбор стратегии развёртывания No-code/Low-code приложений – контейнеры, бессерверные функции или виртуальные машины – зависит от требований к масштабируемости, гибкости, стоимости и управляемости. Оптимальное решение не универсально, оно формируется исходя из специфики проекта и ресурсов компании, а также бизнес-целей.
Эффективное управление техническим долгом при использовании No-code/Low-code в облачных проектах требует глубокого понимания специфики этих платформ, регулярного аудита и проактивных стратегий его минимизации. Ключ к успеху – в балансе скорости разработки и долгосрочной устойчивости, что напрямую влияет на возврат инвестиций.
No-code и Low-code платформы значительно усиливают кибербезопасность цепочек поставок программного обеспечения в облаке, позволяя быстро создавать безопасные приложения и автоматизировать процессы без глубоких знаний в программировании. Это сокращает уязвимости, ускоряет реакцию на угрозы и повышает общую устойчивость ИТ-инфраструктуры.
No-code платформы позволяют значительно снизить зависимость компаний от нехватки квалифицированных специалистов по кибербезопасности, автоматизируя рутинные задачи и давая возможность неспециалистам настраивать защитные механизмы в облаке. Это ускоряет развёртывание защитных мер и повышает операционную эффективность.
Реальная экономия от перехода на бессерверные технологии для бизнеса зависит не только от снижения инфраструктурных затрат, но и от ускорения вывода продуктов на рынок, минимизации операционных расходов и оптимизации использования ресурсов разработчиков. Оценить её можно через комплексный анализ TCO и ROI, учитывая как прямые, так и косвенные преимущества.
No-code платформы значительно упрощают внедрение принципов FinOps, позволяя бизнесу быстро создавать инструменты для мониторинга, анализа и управления облачными расходами. Это помогает оперативно реагировать на изменения, сокращать издержки и повышать прозрачность финансового управления облачной инфраструктурой.
Реальная стоимость владения облачной инфраструктурой для No-code проектов выходит далеко за рамки прямых платежей провайдерам. Важно учитывать скрытые расходы на интеграции, поддержку, масштабирование, обучение команды и риски миграции, чтобы получить точную картину TCO.
No-code платформы значительно упрощают создание и управление инфраструктурой как кодом (IaC) в мультиоблачных средах, позволяя командам автоматизировать развертывание и конфигурирование ресурсов без глубоких знаний программирования. Это ускоряет процессы, снижает ошибки и делает IaC доступным для более широкого круга специалистов.
Эффективное управление данными в децентрализованных сетях физической инфраструктуры (DePIN) с помощью No-code инструментов требует осознанного подхода к балансу между доступностью и безопасностью. Это открывает новые перспективы для быстрого масштабирования проектов, но одновременно выдвигает серьёзные требования к кибербезопасности и оценке реальной рентабельности инвестиций.
No-code платформы помогают снизить риски человеческого фактора в кибербезопасности облачных систем, автоматизируя рутинные операции, стандартизируя процессы и минимизируя прямое взаимодействие сотрудников с критически важными конфигурациями. Это существенно уменьшает вероятность ошибок, неверных настроек и пропусков в защите, которые часто возникают из-за недостатка знаний или невнимательности персонала.
Оценить реальную экономию от конфиденциальных вычислений в облаке для No-code приложений можно, сравнив затраты на предотвращение утечек данных и штрафы с инвестициями в технологию. При этом важно учитывать не только прямые финансовые потери, но и репутационные риски, а также издержки на восстановление после инцидентов.
No-code платформы значительно упрощают соблюдение международных стандартов кибербезопасности и конфиденциальности данных, позволяя бизнесу быстро адаптировать внутренние процессы и системы под меняющиеся регуляторные требования без сложного программирования. Они помогают автоматизировать политики безопасности, управление доступом и аудитом, тем самым сокращая риски и затраты на комплаенс.
Выбор облачной стратегии для no-code проектов требует тщательной оценки требований к суверенитету данных и особенностей трансграничных потоков. Это значит, что бизнес должен найти баланс между гибкостью no-code и строгими регуляторными нормами, выбирая платформы, которые поддерживают локализацию данных и обеспечивают комплаенс.
Внедрение квантовых вычислений кардинально изменит как облачную инфраструктуру, так и подходы к кибербезопасности бизнеса. Ожидается появление новых угроз для существующих криптографических систем и одновременно мощных инструментов для защиты данных.
Для защиты данных в облачных No-code платформах от угроз квантовых компьютеров необходимо интегрировать криптографические библиотеки, соответствующие постквантовым стандартам. Это потребует обновления архитектуры платформы, использования прокси-серверов для шифрования и обучения пользователей новым протоколам безопасности.
Эффективное управление данными в мультиоблачной среде с использованием No-code/Low-code инструментов требует комплексного подхода, который объединяет стратегии унификации, усиленную защиту и оптимизацию доступа. Это позволяет компаниям максимизировать ценность своих данных, минимизируя операционные риски и издержки.
Внедрение киберустойчивой архитектуры для No-code приложений требует комплексного подхода, сочетающего тщательный выбор платформ, усиленную конфигурацию безопасности, автоматизацию тестирования и постоянный мониторинг. Такой подход помогает минимизировать риски и обеспечить непрерывность бизнес-процессов даже при эскалации киберугроз.
Использование генеративного ИИ в No-code разработке требует тщательного подхода к юридической чистоте и соблюдению авторских прав. Ключ к безопасности — понимание происхождения данных для обучения ИИ, корректное лицензирование и внедрение внутренних политик, которые минимизируют риски нарушения интеллектуальной собственности.
Для снижения рисков утечек через открытые S3-бакеты и другие облачные хранилища критично использовать правильную конфигурацию безопасности, автоматизацию мониторинга и no-code инструменты. Это позволяет быстро выявлять и устранять уязвимости без глубокой разработки, значительно повышая общую безопасность данных.
Защита ИИ-моделей и данных в облаке от атак на цепочку поставок, особенно при использовании No-code/Low-code инструментов, требует комплексного подхода. Он включает аудит компонентов, строгий контроль доступа, шифрование данных и мониторинг угроз, чтобы минимизировать риски, связанные с внешней зависимостью и упрощённой разработкой.
Внедрение предсказательной аналитики инцидентов кибербезопасности в облачной инфраструктуре с использованием No-code платформ позволяет бизнесу проактивно выявлять и предотвращать угрозы, значительно сокращая риски и финансовые потери. Этот подход демократизирует доступ к сложным аналитическим инструментам, делая их доступными для широкого круга специалистов без глубоких навыков программирования.
No-code платформы радикально упрощают развертывание и управление периферийными вычислениями, снижая порог входа для бизнеса и ускоряя внедрение инноваций. Они позволяют создавать и настраивать приложения для Edge-устройств без написания кода, при этом усиливая безопасность через стандартизацию процессов и централизованное управление обновлениями.
Выбрать стратегию Data Mesh для No-code проектов — это значит децентрализовать управление данными, превратив их в продукты, доступные бизнес-пользователям. Такой подход существенно повышает скорость разработки, сокращает расходы и улучшает масштабируемость, но требует тщательной оценки ROI и комплексного подхода к кибербезопасности при интеграции облачных источников.
Выбор стратегии миграции в облако для No-code приложений зависит от требований к гибкости, масштабируемости, стоимости владения и уровня контроля над инфраструктурой. Оптимальное решение балансирует между простотой управления и возможностью тонкой настройки, чтобы максимально эффективно использовать облачные преимущества.
Эффективное управление «теневым» No-code/Low-code в облачных средах включает обнаружение несанкционированных приложений, оценку их рисков и внедрение политик кибербезопасности. Это позволяет компаниям использовать преимущества скорости разработки, минимизируя при этом уязвимости и потенциальные утечки данных.
Реальная стоимость владения облачной инфраструктурой (TCO) выходит за рамки прямых затрат на подписку и включает скрытые расходы на интеграцию, управление, обучение персонала и, главное, на кибербезопасность. Для точной оценки TCO нужно учитывать все аспекты, включая потенциальные потери от инцидентов ИБ.
Внедрение квантово-устойчивых алгоритмов значительно повлияет на миграцию в облако, усложнив её и повысив затраты в краткосрочной перспективе, но обеспечит долгосрочную безопасность критически важных данных. Компании столкнутся с необходимостью пересмотра архитектуры безопасности, обучения персонала и обновления инфраструктуры.

No-code инструменты позволяют создавать отказоустойчивую и безопасную облачную инфраструктуру с мультирегиональным развертыванием, значительно упрощая и ускоряя процесс разработки, а также снижая зависимость от глубоких технических знаний. Это даёт бизнесу возможность быстро масштабировать решения и минимизировать риски простоя.

Рассчитать ROI перехода с монолитной архитектуры на микросервисы в облаке с использованием No-code/Low-code можно, тщательно анализируя как прямые затраты на миграцию, так и долгосрочные выгоды от ускорения разработки, снижения операционных расходов и повышения адаптивности бизнеса. Ключевым становится количественная оценка эффекта от сокращения времени вывода продуктов на рынок и оптимизации ресурсов.

No-code платформы значительно упрощают и ускоряют процессы управления рисками и комплаенсом в облачных инфраструктурах, позволяя бизнес-пользователям без глубоких технических знаний создавать и автоматизировать механизмы контроля, адаптируясь к меняющимся регуляторным требованиям.

Безопасная интеграция no-code платформ с унаследованными системами возможна через API-шлюзы, промежуточное ПО и строгие политики кибербезопасности. Это позволяет бизнесу быстро запускать цифровые продукты, не жертвуя защитой данных и стабильностью критически важных систем.

No-code платформы в 2026 году радикально упрощают создание киберустойчивых облачных приложений и инфраструктуры, снижая порог входа для бизнеса. Они позволяют даже нетехническим специалистам строить сложные системы, интегрируя встроенные функции безопасности и автоматизируя процессы развертывания с защитой данных.

Для эффективной защиты No-code приложений в облачной инфраструктуре к 2026 году требуется интегрированный подход, сочетающий динамический (DAST) и статический (SAST) анализ безопасности. Это позволяет выявлять уязвимости как в исходном коде, так и на этапе выполнения, компенсируя специфические риски No-code разработки.

В 2026 году no-code платформы интегрируются с корпоративными хранилищами данных через API, коннекторы и специализированные шлюзы, позволяя быстро создавать бизнес-приложения без глубокого кодирования. Основные вызовы — безопасность, производительность и управление данными, которые решаются за счёт гибридных архитектур и усиленного контроля доступа.

No-code платформы кардинально меняют архитектуру данных в облаке, позволяя бизнесу быстро создавать и интегрировать приложения, переходя от традиционных монолитных систем к более гибким и распределенным моделям, таким как Data Mesh. Это значительно ускоряет цифровую трансформацию, демократизирует управление данными и снижает зависимость от дорогостоящих IT-ресурсов, делая сложные архитектуры доступными для широкого круга специалистов.

К 2026 году no-code платформы радикально упрощают и ускоряют управление рисками и комплаенсом в облачных средах, позволяя даже нетехническим специалистам автоматизировать мониторинг, формировать отчетность и оперативно реагировать на инциденты. Они демократизируют доступ к сложным процессам безопасности и соответствия нормам, снижая зависимость от высококвалифицированных разработчиков и дорогостоящих внедрений.

No-code платформы интегрируются с существующими DevSecOps пайплайнами в облаке через API, вебхуки и специализированные коннекторы, что позволяет автоматизировать процессы безопасности и тестирования. Такой подход значительно ускоряет разработку, снижает риски и обеспечивает соответствие требованиям безопасности для приложений, созданных без кода.

Оценка возврата инвестиций (ROI) и стратегических преимуществ при переходе на облачный нативный No-code в критической инфраструктуре в 2026 году требует комплексного подхода. Важно учитывать сокращение времени разработки, снижение затрат на поддержку, повышение гибкости и скорости адаптации к изменениям, а также минимизацию рисков за счёт унификации процессов и снижения зависимости от высококвалифицированных разработчиков.

No-code платформы значительно упрощают доступ бизнеса к облачным AI-моделям, позволяя нетехническим специалистам создавать и развертывать ИИ-решения без написания кода. Это сокращает время и стоимость внедрения, ускоряя цифровую трансформацию и повышая конкурентоспособность компаний в 2026 году.

Оптимизация облачных расходов при использовании No-code/Low-code для масштабирования критически важных бизнес-процессов достигается за счёт тщательного планирования архитектуры, внедрения практик FinOps и мониторинга потребления ресурсов. Эти меры позволяют эффективно управлять затратами, сохраняя гибкость и скорость разработки, характерные для таких платформ.

В 2026 году защита мультиоблачной инфраструктуры от инсайдерских угроз требует многоуровневого подхода, где no-code и low-code инструменты выступают мощным средством автоматизации и упрощения внедрения политик безопасности. Они позволяют оперативно реагировать на аномалии и минимизировать человеческий фактор, даже без глубоких навыков программирования.

Эффективное управление затратами на облачную инфраструктуру при масштабировании No-code решений в 2026 году требует комплексного подхода, включающего стратегический выбор платформы, постоянный мониторинг потребления ресурсов и активное применение принципов FinOps. Важно не только контролировать текущие расходы, но и оптимизировать архитектуру, чтобы избежать непредвиденного роста издержек по мере увеличения нагрузки.

В 2026 году эффективная кибербезопасность облачной инфраструктуры, особенно с активным использованием No-code/Low-code платформ, опирается на инструменты CSPM и CNAPP. Они позволяют автоматизировать выявление и устранение уязвимостей, а оценка их ROI критична для демонстрации ценности инвестиций, которую можно рассчитать через снижение рисков, предотвращение инцидентов и оптимизацию операционных затрат.

Выбор облачного провайдера для Low-code разработки в 2026 году требует комплексного подхода, учитывающего не только технические параметры, но и экономическую целесообразность. Для оценки ROI важно сопоставить прямые затраты на инфраструктуру и платформу с потенциальной экономией на скорости разработки, снижении ошибок и масштабировании проектов.

No-code платформы радикально меняют подходы к управлению облачной инфраструктурой в 2026 году, позволяя бизнес-пользователям без глубоких технических знаний автоматизировать развертывание и мониторинг. Это приводит к значительному сокращению операционных расходов, ускорению циклов разработки и повышению эффективности использования облачных ресурсов, напрямую влияя на общую стоимость владения облаком.

В 2026 году No-code платформы активно интегрируют стандарты квантово-устойчивой криптографии, используя адаптивные криптографические библиотеки и облачные сервисы, чтобы обезопасить данные от будущих угроз со стороны квантовых компьютеров. Это позволяет компаниям без глубоких знаний в криптографии создавать приложения, устойчивые к квантовым атакам, и защищать конфиденциальную информацию в облаке.

В 2026 году построение Internal Developer Platform (IDP) для No-code в мультиоблачной среде — это стратегический шаг, который позволяет масштабировать разработку, ускорять вывод продуктов на рынок и централизованно управлять безопасностью. Такой подход абстрагирует сложность инфраструктуры, давая бизнес-пользователям инструменты для создания приложений без глубоких технических знаний, но под контролем корпоративных стандартов.

Внедрение комплексного фреймворка управления No-code/Low-code в облачной инфраструктуре критически важно для контроля рисков, обеспечения безопасности, соблюдения нормативных требований и оптимизации расходов. Этот подход позволяет предприятиям балансировать между скоростью разработки и стабильностью операционных процессов, используя единые политики и инструменты мониторинга.

Обеспечение операционной устойчивости и адаптивной киберзащиты No-code приложений в гибридных облаках к 2026 году требует комплексной стратегии, сочетающей централизованное управление, принципы Zero Trust и автоматизированные инструменты безопасности на уровне архитектуры. Это позволяет компаниям быстро создавать приложения, не жертвуя их надёжностью и защищённостью в динамичной ИТ-среде.

Эффективная защита чувствительных данных, таких как API-ключи и учетные данные, критически важна для стабильности и безопасности облачных интеграций, построенных на No-code платформах. В этой статье мы разберем основные принципы и практические методы, которые помогут обеспечить высокий уровень кибербезопасности ваших No-code решений.

В 2026 году пиковая производительность и глубокая наблюдаемость No-code/Low-code приложений в облачной инфраструктуре достигается за счёт сочетания правильной архитектуры, проактивного мониторинга ключевых метрик и системного управления ресурсами, что минимизирует риски и максимизирует бизнес-ценность. Это позволяет компаниям быстро адаптироваться и получать максимальную отдачу от своих цифровых решений.

WebAssembly (WASM) выступает ключевой технологией для повышения безопасности и производительности no-code приложений в мультиоблачных инфраструктурах к 2026 году. Он обеспечивает исполнение пользовательской логики с почти нативной скоростью и в изолированных средах, унифицируя развертывание на разных облачных платформах.

Обеспечение безопасности кастомных расширений и API-интеграций в No-code платформах в 2026 году требует комплексного подхода: от строгой аутентификации и изоляции сред до непрерывного мониторинга и обучения персонала. Это минимизирует риски утечек данных и кибератак, укрепляя облачную инфраструктуру.

Обнаружение и защита несанкционированных No-code приложений в облачной инфраструктуре критически важны для кибербезопасности бизнеса в 2026 году. Это требует внедрения строгих политик, автоматизированных систем мониторинга и активного взаимодействия между ИТ-отделом и бизнес-подразделениями для предотвращения утечек данных и компрометации систем.

No-code и Low-code решения значительно повышают киберустойчивость мультиоблачных инфраструктур, автоматизируя рутинные задачи безопасности и ускоряя реагирование на угрозы. Оценка рентабельности инвестиций в 2026 году требует комплексного подхода, учитывающего не только сокращение затрат, но и снижение рисков, а также оптимизацию бизнес-процессов.

В 2026 году принципы устойчивого развития и Green IT перестали быть нишевой инициативой, становясь обязательными критериями при выборе облачных провайдеров и архитектуры No-code/Low-code решений. Компании всё чаще оценивают углеродный след и энергоэффективность IT-инфраструктуры как ключевой фактор конкурентоспособности и соответствия регуляторным нормам.

Обеспечение строгой резидентности и суверенитета данных в 2026 году для No-code приложений в гибридных и мультиоблачных средах требует комплексного подхода, сочетающего выбор прозрачных платформ, продуманную архитектуру и строгий комплаенс, чтобы данные хранились и обрабатывались в нужной юрисдикции и под полным контролем компании.

Внедрение модели Zero Trust для No-code приложений в гибридных и мультиоблачных средах — критически важная задача 2026 года, требующая комплексного подхода к идентификации, доступу и непрерывному мониторингу, чтобы минимизировать риски и обеспечить безопасность данных.

Обеспечение отказоустойчивости и непрерывности бизнеса для No-code приложений в мультиоблачной среде к 2026 году требует комплексного подхода, сочетающего продуманную стратегию Disaster Recovery с усиленной кибербезопасностью. Это включает регулярное резервное копирование, планирование переключений между облаками, строгое управление доступом и постоянный мониторинг угроз.

Сквозная безопасность данных в No-code экосистемах критична для предотвращения уязвимостей при интеграции облачных платформ, она обеспечивает непрерывный контроль доступа, шифрование и мониторинг на каждом этапе их жизненного цикла. Это позволяет бизнесу сохранять гибкость разработки, не жертвуя при этом информационной безопасностью и соблюдением регуляторных требований.

К 2026 году No-code и Low-code платформы значительно упрощают создание и безопасное развертывание периферийных приложений, позволяя компаниям быстрее реагировать на данные, обрабатываемые непосредственно на Edge-устройствах. Эти подходы демократизируют доступ к разработке, снижая зависимость от традиционных программистов и ускоряя цифровую трансформацию бизнеса.

Использование генеративного ИИ в No-code облачных приложениях открывает новые возможности, но и несет существенные риски кибербезопасности, которые требуют глубокой оценки и продуманных стратегий минимизации. Комплексный подход к защите данных, моделей ИИ и инфраструктуры, а также обучение команды, становится критически важным для сохранения устойчивости бизнеса.

Вендор-лок является одной из основных угроз для долгосрочной устойчивости и гибкости No-code решений. Минимизировать эти риски позволяет стратегический подход к использованию облачных ресурсов и платформ, с акцентом на декомпозицию, открытые стандарты и управление данными.

В 2026 году безопасность цепочки поставок стала критически важной для No-code приложений, работающих в облаке. Защита требует комплексного подхода: от тщательного выбора платформ и сторонних компонентов до внедрения строгих правил доступа и постоянного мониторинга конфигураций и API-интеграций.

Непрерывная комплаентность и аудит-готовность No-code решений в регулируемых облачных средах к 2026 году достигается через интегрированные governance-фреймворки, автоматизированные средства контроля безопасности и прозрачное управление жизненным циклом данных. Такой подход гарантирует, что каждое No-code приложение соответствует отраслевым нормам и внутренним политикам от замысла до эксплуатации.

Ужесточение регуляторных требований к кибербезопасности в 2026 году заставляет компании пересмотреть подход к выбору облачной инфраструктуры и внедрению No-code платформ. Теперь приоритет отдается провайдерам с подтвержденным комплаенсом, локализацией данных и прозрачными механизмами контроля, а также No-code решениям, где безопасность изначально заложена в архитектуру.

Внедрение моделирования угроз для No-code приложений в гибридных облаках к 2026 году требует комплексного подхода, сочетающего традиционные методы с учётом специфики платформ без кода и распределённой инфраструктуры. Это поможет проактивно выявлять уязвимости и защищать критически важные данные, минимизируя риски и обеспечивая соответствие регуляторным требованиям.

Эффективная интеграция No-code решений в корпоративную ИТ-инфраструктуру к 2026 году требует стратегического подхода, который включает выбор подходящих платформ, создание центров компетенций и гибридных моделей разработки, обеспечивающих безопасность и управляемость. Такой подход позволяет бизнесу ускорить запуск продуктов и процессов, снизить затраты и активно вовлечь бизнес-пользователей в создание цифровых решений.

Выбор оптимальной облачной стратегии для no-code проектов, работающих с чувствительными данными, в 2026 году балансирует между масштабом и сервисами глобальных провайдеров и требованиями суверенитета и комплаенса, которые предлагают суверенные облака. Ключевым фактором становится детальная оценка регуляторных норм и готовности бизнеса к потенциальным рискам.

Серверлес-архитектура в связке с No-code/Low-code платформами позволяет бизнесу в 2026 году быстро создавать и масштабировать приложения, значительно снижая затраты на инфраструктуру и эксплуатацию. Безопасность такой среды обеспечивается комплексным подходом, включающим строгий контроль доступа, шифрование данных и использование нативных облачных сервисов защиты.

Измерение отдачи от инвестиций в превентивную кибербезопасность облачной инфраструктуры в 2026 году требует комплексного подхода, который учитывает как предотвращенный ущерб, так и стратегическую ценность снижения рисков для бизнеса. Важно сочетать количественные метрики с качественной оценкой устойчивости и доверия.

Обеспечение безопасности no-code решений в облачной инфраструктуре в 2026 году требует комплексного подхода, охватывающего все этапы жизненного цикла разработки. Это включает тщательный выбор платформ, строгую настройку доступа, непрерывный мониторинг и активное внедрение принципов DevSecOps.

ИИ-инструменты значительно повышают эффективность управления облачными расходами для No-code проектов, автоматизируя мониторинг, прогнозирование и оптимизацию затрат. Они позволяют командам, не имеющим глубоких технических знаний, внедрять принципы FinOps, обеспечивая прозрачность и контроль за бюджетом в 2026 году.

Обеспечение суверенитета данных в облаке к 2026 году требует тщательного выбора архитектурных решений и провайдера, чтобы соответствовать ужесточающимся регуляторным требованиям. Это задача для бизнеса, который стремится минимизировать риски и гарантировать непрерывность операций в условиях изменяющегося правового поля.

Оптимизация облачной инфраструктуры для No-code/Low-code решений требует системного подхода к управлению затратами и усилению кибербезопасности. Это позволяет компаниям снижать операционные расходы, обеспечивать соответствие регуляторным требованиям и защищать критически важные данные, извлекая максимальную выгоду из гибкости и скорости этих платформ.

Пройти аудит безопасности для no-code решений в гибридном облаке в 2026 году — это не просто формальность, а стратегическая необходимость. Он включает оценку архитектуры платформы, управление доступом, защиту данных, интеграции и процессы реагирования на инциденты, обеспечивая соответствие регуляторным требованиям и устойчивость бизнеса.

Эффективное управление и масштабирование No-code/Low-code приложений в облачной инфраструктуре к 2026 году требует сбалансированного подхода, сочетающего гибкость быстрой разработки с надёжными принципами корпоративного управления и архитектуры. Это позволяет снизить риски и ускорить бизнес-процессы, сохраняя контроль и соответствие стандартам безопасности.

No-code и low-code платформы позволяют компаниям значительно повысить эффективность облачной кибербезопасности, автоматизируя рутинные операции и снижая операционные расходы. Эти инструменты дают возможность специалистам по безопасности оперативно создавать и адаптировать защитные механизмы без глубоких навыков программирования.

No-code и Low-code платформы значительно ускоряют разработку в облаке, но при этом порождают новые вызовы для кибербезопасности, требуя от бизнеса пересмотра стратегий защиты данных и инфраструктуры через усиление контроля, автоматизацию и обучение команд.

Внедрение принципов DevSecOps в No-code/Low-code разработку необходимо для обеспечения сквозной безопасности и управляемости приложений. Это требует не только использования встроенных средств платформ, но и создания комплексной стратегии, включающей автоматизацию, обучение и централизованное управление рисками.

Архитектурное обеспечение кибербезопасности no-code и low-code решений в 2026 году требует комплексного подхода, сочетающего принципы Zero Trust, безопасность по умолчанию и строгий контроль доступа. Это включает интеграцию со специализированными инструментами защиты, такими как API-гейтвеи, DLP-системы и IAM-решения, а также тщательное управление рисками и комплаенсом.

Интеграция искусственного интеллекта в кибербезопасность в 2026 году становится не просто трендом, а необходимостью, существенно повышая скорость обнаружения угроз и автоматизируя защиту, но требует тщательной оценки эффективности и системного управления связанными с ИИ рисками для устойчивости бизнеса.

Реальная оценка окупаемости инвестиций в No-code/Low-code решения требует глубокого анализа совокупной стоимости владения, включающей не только прямые, но и многочисленные скрытые затраты. Для получения достоверной картины важно учитывать как финансовые, так и стратегические выгоды, а также тщательно просчитывать риски на всех этапах жизненного цикла решения.

Low-code может быть эффективно использован для создания критически важных бизнес-приложений, но это требует тщательной оценки потенциальных рисков, стратегического выбора платформы и непрерывного внимания к комплексным стратегиям безопасности. Успех зависит от глубокой интеграции технологии в общую IT-архитектуру предприятия и адекватного управления.

Мультиоблачная стратегия позволяет компаниям гибко распределять рабочие нагрузки между несколькими облачными провайдерами, повышая отказоустойчивость и избегая привязки к одному поставщику. Успех её реализации в 2026 году зависит от тщательного управления затратами и строгих мер кибербезопасности, требующих централизованного подхода и специализированных инструментов.

Расчет ROI инвестиций в кибербезопасность — это не просто финансовое упражнение, а стратегический инструмент, позволяющий оценить эффективность вложений в защиту активов компании. Он помогает обосновать бюджеты, демонстрируя предотвращенные финансовые потери и повышение устойчивости бизнеса перед лицом киберугроз.

Автоматизация бизнес-процессов без привлечения разработчиков с помощью no-code и low-code платформ позволяет компаниям быстро оптимизировать операции, снизить издержки и повысить гибкость. Это достигается за счёт предоставления бизнес-пользователям инструментов для самостоятельного создания и настройки автоматизированных рабочих процессов.

Выбор технологического стека для быстрого запуска продукта – это стратегическое решение, которое определяет скорость выхода на рынок, масштабируемость и экономическую эффективность будущего проекта. Оптимальный стек позволяет минимизировать время разработки минимально жизнеспособного продукта (MVP) и эффективно реагировать на изменения рынка.

Внедрение облачной инфраструктуры — это не просто перенос данных, а комплексная стратегическая трансформация, которая позволяет компаниям повысить гибкость, масштабируемость и экономическую эффективность своих операций. Это ключевой шаг к инновационному развитию и укреплению конкурентных позиций на рынке.

Кибербезопасность — это стратегический бизнес-риск, а не просто техническая задача, требующая активного участия и понимания со стороны нетехнического руководства. Эффективная защита компании в 2026 году предполагает не только технологические решения, но и формирование культуры безопасности, регулярную оценку угроз и инвестиции в кадры и процессы для обеспечения непрерывности операций.

В 2026 году импортозамещение в ИТ является не просто трендом, а стратегической необходимостью для российского бизнеса. Оно предполагает целенаправленный переход на отечественные программные и аппаратные решения, обеспечивая цифровую независимость, устойчивость к внешним рискам и возможность глубокой кастомизации под локальные нужды.

Выбор между собственной разработкой и внедрением готового сервиса — это стратегическое решение, определяющее конкурентоспособность компании. Оно должно базироваться на глубоком анализе бизнес-процессов, уникальности потребностей, доступных ресурсов и долгосрочных целей.

Защита компании от утечек данных в 2026 году требует многоуровневого подхода, сочетающего передовые технологии, такие как DLP-системы, с строгими организационными мерами и обучением персонала. Только такая синергия способна эффективно противостоять постоянно эволюционирующим киберугрозам и инсайдерским рискам.

Переход с монолитной архитектуры на микросервисную целесообразен, когда текущая система перестаёт эффективно поддерживать бизнес-процессы: замедляет разработку, ограничивает масштабирование или создаёт избыточные риски. Это стратегическое решение, продиктованное необходимостью повышения гибкости, скорости вывода продукта на рынок и устойчивости системы к высоким нагрузкам, а не просто дань моде.

Точная оценка стоимости внедрения новой технологии критически важна для успешного развития бизнеса в 2026 году. Это не только позволяет избежать перерасходов, но и гарантирует правильное распределение инвестиций, учитывая совокупную стоимость владения (TCO) и потенциальную рентабельность инвестиций (ROI), включая как прямые, так и косвенные затраты и выгоды.

В 2026 году кибербезопасность — это не просто IT-задача, а критически важный фактор устойчивости и конкурентоспособности любого бизнеса. Она защищает не только данные, но и репутацию, финансовое благополучие и непрерывность операционной деятельности, а начинать следует с аудита текущих рисков и внедрения базовых защитных мер.

No-code — это подход к разработке программного обеспечения, позволяющий создавать приложения и сервисы без написания единой строки кода, используя визуальные интерфейсы и готовые блоки. Этот метод оптимален для малого и среднего бизнеса, маркетологов, продакт-менеджеров, а также для создания внутренних инструментов и прототипов в крупных компаниях, где важны скорость, гибкость и снижение затрат на IT.

Выбор облачной инфраструктуры для бизнеса требует комплексного анализа потребностей, бюджета, уровня безопасности и стратегии масштабирования. Ключевые критерии включают тип облака, модель обслуживания, а также репутацию и специализацию провайдера, что позволяет оптимизировать затраты и повысить гибкость операций.

