В условиях экспоненциального роста объёмов данных и их переноса в облачные инфраструктуры, вопросы конфиденциальности и безопасности становятся критически важными. Гомоморфное шифрование (Homomorphic Encryption, HE) предлагает революционный подход, позволяя выполнять вычисления непосредственно над зашифрованными данными, не требуя их дешифровки. Это означает, что чувствительная информация остаётся защищённой даже в процессе обработки. Однако сложность внедрения HE традиционно сдерживала его широкое распространение. Именно здесь на помощь приходят No-code платформы, способные сделать эту передовую технологию доступной для компаний без армий криптографов и разработчиков, значительно повышая отдачу от инвестиций в кибербезопасность.
Суть гомоморфного шифрования: обработка вслепую
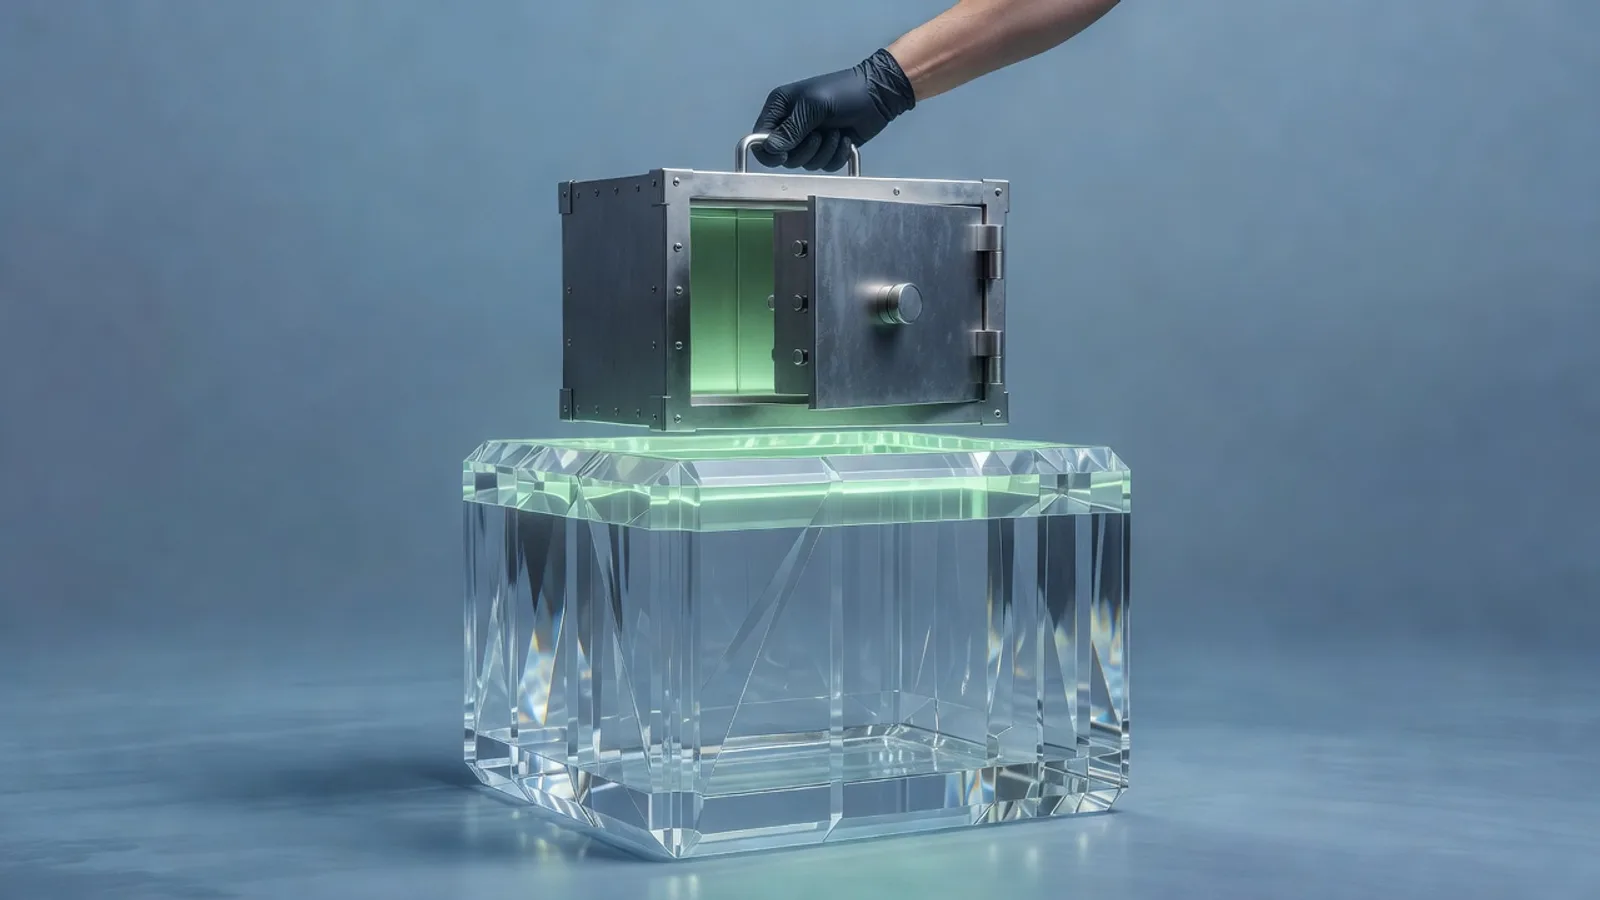
Чтобы понять ценность гомоморфного шифрования, представьте банковский сейф. Обычно, чтобы пересчитать деньги, их нужно достать из сейфа, пересчитать, а затем вернуть обратно. При этом на короткое время деньги оказываются незащищёнными. HE работает по принципу, когда деньги можно пересчитывать, не открывая сейф, то есть не расшифровывая данные. Гомоморфные алгоритмы позволяют выполнять математические операции — сложение, умножение и другие — напрямую над зашифрованными значениями. Результат этих операций также остаётся зашифрованным и может быть расшифрован только владельцем ключа. Это фундаментально меняет парадигму безопасности данных в облаке.
Различают несколько типов гомоморфного шифрования. Частичное (Partial Homomorphic Encryption, PHE) позволяет выполнять только одну операцию (например, только сложение или только умножение), но неограниченное число раз. Немного гомоморфное (Somewhat Homomorphic Encryption, SHE) поддерживает ограниченное количество разных операций. И, наконец, полностью гомоморфное шифрование (Fully Homomorphic Encryption, FHE) позволяет выполнять произвольные вычисления над зашифрованными данными без ограничений по глубине или количеству операций. FHE — это «святой Грааль» криптографии, и хотя алгоритмы FHE были предложены ещё в 2009 году Крейгом Джентри, практическое внедрение до недавнего времени было сопряжено с колоссальными вычислительными затратами.
Сегодня благодаря прорывам в алгоритмах и оптимизации, FHE становится всё более реалистичным. Это открывает двери для безопасной обработки конфиденциальных данных в публичных облаках, защищённого машинного обучения, совместного анализа данных без раскрытия исходной информации и других сценариев, где конфиденциальность критически важна.
Проблемы внедрения HE и роль No-code
Традиционное внедрение гомоморфного шифрования связано с рядом серьёзных вызовов. Во-первых, это сложность математического аппарата. Разработчикам требуется глубокое понимание криптографии, теории чисел и абстрактной алгебры. Во-вторых, высокая вычислительная стоимость. Операции над зашифрованными данными требуют значительно больше ресурсов, чем над незашифрованными. В-третьих, отсутствие стандартизированных и простых в использовании библиотек, что вынуждает команды создавать кастомные решения с нуля, увеличивая сроки и риски разработки.
«Гомоморфное шифрование — не просто новый инструмент, это новая парадигма доверия в облаке. Однако, чтобы оно стало повсеместным, нам нужны мосты между сложной математикой и реальными бизнес-задачами. No-code платформы строят такие мосты, делая HE доступным для миллионов компаний, а не только для тех, у кого есть штат криптографов».
— Доктор Мария Иванова, ведущий исследователь кибербезопасности в "КриптоЛаб"
No-code платформы радикально упрощают этот процесс. Они абстрагируют пользователей от низкоуровневых криптографических деталей, предоставляя визуальные интерфейсы и готовые компоненты. Бизнес-аналитики, менеджеры продуктов и даже сотрудники без технического бэкграунда могут, используя drag-and-drop интерфейсы, настраивать рабочие процессы, в которые уже интегрированы гомоморфные операции. Например, вместо того чтобы писать тысячи строк кода для шифрования данных перед отправкой в облачную аналитическую систему и последующей их обработки, пользователь просто выбирает готовый модуль HE и конфигурирует параметры через интуитивно понятную панель.
Такой подход значительно сокращает время и стоимость разработки, минимизирует вероятность ошибок, связанных с некорректным применением криптографических примитивов, и позволяет быстрее выводить на рынок безопасные облачные приложения.
Механизмы интеграции HE через No-code
Интеграция HE в облачные приложения через No-code платформы обычно реализуется через следующие механизмы:
- Готовые коннекторы и API: No-code платформы предоставляют библиотеки и API, которые инкапсулируют сложности работы с гомоморфными криптографическими библиотеками (например, Microsoft SEAL, IBM HElib, Google FHE). Пользователю достаточно выбрать нужный коннектор и указать параметры.
- Визуальные блоки данных: Для обработки данных используются визуальные блоки, которые выполняют операции шифрования, гомоморфных вычислений и дешифрования. Пользователь строит поток данных, просто перетаскивая эти блоки на рабочую область.
- Шаблоны и преднастроенные сценарии: Платформы предлагают готовые шаблоны для типичных задач, таких как безопасный опрос, конфиденциальный анализ финансовых данных или защищённое машинное обучение на зашифрованных наборах данных.
- Автоматическое управление ключами: Системы No-code интегрируют средства управления ключами (Key Management Systems, KMS) для безопасного хранения, ротации и доступа к криптографическим ключам, что снимает с пользователя бремя ручного управления ключами.
Увеличение ROI кибербезопасности благодаря No-code и HE
Возможность использовать гомоморфное шифрование без привлечения высокооплачиваемых криптографов и длительной разработки напрямую влияет на рентабельность инвестиций в кибербезопасность. Рассмотрим ключевые факторы:
- Снижение затрат на разработку: No-code значительно сокращает время и ресурсы, необходимые для внедрения сложных криптографических решений. По данным индустриальных отчётов, проекты, реализованные на No-code, могут быть завершены в 5-10 раз быстрее, чем традиционная разработка.
- Ускорение вывода на рынок: Быстрое создание и тестирование безопасных приложений позволяет компаниям быстрее реагировать на рыночные запросы и получать конкурентные преимущества.
- Минимизация рисков утечек данных: Гомоморфное шифрование гарантирует, что данные остаются защищёнными даже во время обработки в сторонних облачных средах. Это снижает риски финансовых потерь из-за штрафов за утечки (например, согласно GDPR или закону о персональных данных), ущерба репутации и юридических издержек.
- Расширение возможностей для инноваций: Теперь компании могут безопасно использовать чувствительные данные для анализа и машинного обучения в облаке, что ранее было невозможно из-за опасений за конфиденциальность. Это открывает новые пути для разработки продуктов и услуг, использующих ценные данные без их раскрытия.
- Соблюдение регуляторных требований: Многие отрасли (финансы, здравоохранение, государственные услуги) сталкиваются с жёсткими требованиями к защите данных. HE, интегрированное через No-code, помогает соответствовать этим нормам без чрезмерных затрат.
- Снижение зависимости от узких специалистов: Доступность HE через No-code уменьшает потребность в дефицитных специалистах по криптографии, позволяя существующим командам использовать передовые технологии.
Пример внедрения: Безопасный анализ медицинских данных
Рассмотрим гипотетический, но вполне реальный кейс из сферы здравоохранения. Крупная медицинская компания, назовём её «МедТех Прогресс», хочет анализировать агрегированные данные о пациентах для выявления тенденций заболеваний и повышения эффективности лечения. Эти данные содержат конфиденциальную информацию, такую как возраст, диагнозы, результаты анализов, и их нельзя напрямую передавать для обработки сторонним облачным провайдерам или исследовательским центрам из-за строгих регуляций (HIPAA, GDPR).
Вместо того чтобы строить дорогостоящую и сложную закрытую инфраструктуру или рисковать конфиденциальностью, «МедТех Прогресс» решает использовать No-code платформу с встроенной поддержкой гомоморфного шифрования. Специалисты компании, не являясь экспертами в криптографии, с помощью визуального конструктора настроили следующий рабочий процесс:
- 1.Извлечение анонимизированных данных: Данные из внутренней базы пациентов извлекаются, при этом идентификаторы заменяются псевдонимами.
- 2.Гомоморфное шифрование: Через No-code блок данные шифруются с использованием FHE-алгоритма. Ключ шифрования остаётся на стороне «МедТех Прогресс».
- 3.Передача в облако: Зашифрованные данные отправляются в облачную аналитическую систему стороннего провайдера (например, для запуска алгоритмов машинного обучения).
- 4.Гомоморфные вычисления: Облачная система выполняет вычисления (например, агрегирование по группам, построение прогностических моделей) непосредственно над зашифрованными данными. Результат этих вычислений также остаётся зашифрованным.
- 5.Дешифрование результатов: Зашифрованные результаты передаются обратно в «МедТех Прогресс», где они дешифруются с помощью приватного ключа. Таким образом, компания получает ценные аналитические инсайты, не раскрывая сырые конфиденциальные данные никому, включая облачного провайдера.
- 6.Управление ключами: Встроенный в No-code платформу KMS автоматически управляет жизненным циклом ключей, обеспечивая их безопасность.
Результаты для «МедТех Прогресс» были впечатляющими. Время на запуск пилотного проекта по безопасному анализу данных сократилось с предполагаемых 12 месяцев (для кастомной разработки) до 3 месяцев. Экономия на специалистах по криптографии и облачной инфраструктуре составила порядка 700 000 долларов в первый год. При этом уровень конфиденциальности данных значительно возрос, что устранило регуляторные риски и позволило компании выйти на новые рынки, где требования к защите данных особенно строги. ROI в этом случае оценивается не только в прямых финансовых показателях, но и в существенном снижении рисков и открытии новых бизнес-возможностей.
«No-code не просто упрощает разработку; он меняет правила игры для кибербезопасности. Когда сложные технологии вроде гомоморфного шифрования становятся доступными, барьеры для безопасных инноваций рушатся. Это позволяет компаниям сосредоточиться на своей основной деятельности, а не на борьбе с криптографическими сложностями».
— Алексей Смирнов, технический директор компании по разработке No-code решений
Вызовы и перспективы
Несмотря на все преимущества, стоит помнить о текущих ограничениях. Гомоморфное шифрование, особенно FHE, всё ещё требует значительных вычислительных ресурсов. No-code платформы помогают абстрагироваться от этой сложности, но не устраняют её полностью. Разработчикам No-code решений нужно постоянно работать над оптимизацией алгоритмов, чтобы обеспечить приемлемую производительность. Также важно учитывать, что No-code не означает отсутствие знаний вообще: базовое понимание процессов и рисков кибербезопасности остаётся критически важным для корректной настройки и применения HE.
В ближайшие годы ожидается дальнейшее развитие гомоморфных библиотек, появление специализированных аппаратных ускорителей (FHE Accelerators) и расширение функционала No-code платформ. Это сделает гомоморфное шифрование ещё более производительным и доступным, открывая новые горизонты для конфиденциальных вычислений в облаке. Компании, которые уже сейчас начинают осваивать эту связку технологий, получат значительное преимущество в защите своих данных и развитии инноваций.
Практические выводы для бизнеса
- Изучите возможности No-code платформ с поддержкой гомоморфного шифрования для ваших критически важных облачных рабочих нагрузок, особенно тех, что связаны с конфиденциальными данными.
- Начните с пилотных проектов: выберите небольшой, но значимый сценарий, где конфиденциальность данных является ключевым фактором, и протестируйте внедрение HE через No-code.
- Оцените ROI: Не только в деньгах, но и в снижении рисков, ускорении инноваций и улучшении соответствия регуляторным требованиям.
- Обучите команды: Даже при использовании No-code, базовое понимание принципов кибербезопасности и криптографии позволит избежать ошибок при проектировании безопасных решений.
- Будьте в курсе: Следите за развитием гомоморфного шифрования и предложениями No-code вендоров, так как эта область быстро прогрессирует.
Архитектурные подходы к применению гомоморфного шифрования с No-code
Внедрение гомоморфного шифрования (HE) в облачные приложения, особенно через No-code платформы, требует продуманного архитектурного подхода. Это не просто добавление модуля, а изменение парадигмы обработки данных. Основная задача — обеспечить баланс между уровнем безопасности, производительностью и простотой развертывания. No-code здесь выступает как мост, абстрагирующий сложность криптографических операций и позволяющий сфокусироваться на бизнес-логике.
Модель данных: шифрование на уровне полей или целиком
Одним из первых решений при проектировании является определение гранулярности шифрования. Можно шифровать отдельные чувствительные поля в базе данных (например, персональные данные, финансовые показатели) или целые записи, а иногда и весь датасет. No-code платформы предлагают интерфейсы для выбора этих опций, обычно через метаданные полей или конфигурацию шаблонов данных. Если требуется выполнять сложные вычисления над несколькими полями, зашифрованными независимо, гомоморфные схемы должны поддерживать эти операции. Это критично, поскольку разные схемы HE (например, FHE, TFHE, BHE) имеют различные накладные расходы и поддерживают разные наборы операций.
Выбор гранулярности напрямую влияет на производительность и функциональность. Шифрование на уровне полей часто проще в реализации и менее требовательно к ресурсам, но может усложнить агрегированные вычисления, если они требуют взаимодействия между шифрованными полями. Шифрование всего датасета обеспечивает максимальную конфиденциальность, но может значительно увеличить вычислительные накладные расходы, особенно для больших объемов данных. No-code инструменты помогают абстрагировать эту сложность, предоставляя готовые блоки для управления шифрованными данными, но понимание этой основы остается ключевым для архитектора.
Интеграция с существующей инфраструктурой безопасности
Гомоморфное шифрование не заменяет другие меры безопасности, а дополняет их. Интеграция HE через No-code подразумевает, что оно должно органично вписываться в существующую систему управления доступом (IAM), мониторинга безопасности (SIEM) и политики соответствия нормативам (compliance). No-code платформы, как правило, предоставляют коннекторы и API для взаимодействия с внешними системами. Это позволяет, например, отправлять логи операций с шифрованными данными в централизованные системы SIEM, или управлять ключами шифрования через корпоративные HSM (Hardware Security Module) или системы управления ключами (KMS).
Представьте, что вы используете No-code для создания приложения, которое обрабатывает конфиденциальные клиентские данные. Благодаря интеграции с корпоративным IAM, только авторизованные пользователи могут запускать процессы, работающие с зашифрованными данными. А все операции логируются и анализируются системой SIEM, что позволяет выявлять аномалии и потенциальные угрозы. No-code значительно упрощает эту интеграцию, предлагая готовые шаблоны и конфигурации, которые в традиционной разработке потребовали бы глубокого погружения в документацию и кодирования.
Выбор No-code платформы для гомоморфного шифрования: критерии и рекомендации
Выбор подходящей No-code платформы для работы с гомоморфным шифрованием — это ключевой шаг. Не все платформы созданы равными, и их возможности сильно варьируются. Важно понимать, что на рынке пока нет универсальных No-code решений, которые бы полностью абстрагировали все аспекты HE, но есть те, что предлагают отличные отправные точки и гибкость.
Критерии оценки
- Поддержка криптографических библиотек: Платформа должна либо напрямую интегрировать популярные библиотеки HE (например, SEAL, HElib, Concrete), либо предоставлять возможность подключения внешних сервисов, реализующих HE.
- Гибкость в управлении ключами: Возможность интеграции с корпоративными KMS или HSM для безопасного хранения и управления ключами шифрования, а не только использование внутренних механизмов платформы.
- Масштабируемость и производительность: Способность платформы масштабировать вычислительные ресурсы для обработки больших объемов зашифрованных данных без существенных задержек.
- Удобство интерфейса для HE: Насколько интуитивно понятен интерфейс для настройки шифрования, выбора схемы HE, определения полей для шифрования и выполнения операций.
- Безопасность самой платформы: Сертификация платформы, соответствие стандартам безопасности (ISO 27001, SOC 2 Type II), а также механизмы защиты от внутренних угроз.
- Возможности для интеграции: Наличие API и коннекторов для взаимодействия с другими облачными сервисами, базами данных и приложениями, которые могут потреблять или поставлять зашифрованные данные.
- Соответствие нормативным требованиям: Возможность настройки платформы для соблюдения GDPR, HIPAA, ФЗ-152 и других региональных или отраслевых стандартов.
- Стоимость: Модель ценообразования, которая учитывает как обычное использование платформы, так и дополнительные расходы на вычислительные ресурсы, необходимые для HE.
Пример No-code платформы с акцентом на безопасные вычисления
Представим гипотетическую No-code платформу «SecureComputeFlow», которая специализируется на обработке конфиденциальных данных. Она предлагает готовые «блоки» для различных операций, включая гомоморфное шифрование. Пользователь может просто перетащить блок «Зашифровать данные HE», указать тип шифрования (полное или частичное), выбрать алгоритм (например, BFV для целочисленных операций) и подключить его к источнику данных. Затем можно добавить блок «Вычислить среднее значение HE», который выполнит операцию на зашифрованных данных, не требуя их дешифровки.
«SecureComputeFlow» интегрирована с несколькими облачными KMS, позволяя компаниям использовать свои собственные ключи. Для управления производительностью платформа динамически выделяет ресурсы на основе сложности HE-операций, используя специализированные аппаратные ускорители, если они доступны в облаке. Интерфейс визуализирует «криптографический конвейер», показывая, на каком этапе данные зашифрованы и где выполняются гомоморфные операции. Такая платформа значительно снижает порог входа для использования HE, делая его доступным для бизнес-аналитиков и разработчиков без глубоких знаний в криптографии.
Экономическое обоснование: как No-code + HE влияют на TCO и ROI кибербезопасности
Принятие новых технологий в бизнесе всегда требует четкого экономического обоснования. Гомоморфное шифрование, особенно в связке с No-code, предлагает убедительные аргументы в пользу своей окупаемости, влияя как на прямые, так и на косвенные затраты и выгоды.
Снижение совокупной стоимости владения (TCO)
В традиционном подходе внедрение гомоморфного шифрования — это дорогостоящий и ресурсоемкий проект. Он требует привлечения высококвалифицированных криптографов, разработчиков с опытом работы с низкоуровневыми библиотеками, а также значительных инвестиций в тестирование и отладку. No-code платформы значительно снижают эти издержки:
- Уменьшение затрат на разработку: No-code устраняет необходимость в написании тысяч строк кода. Вместо этого используются визуальные инструменты, что сокращает время разработки в разы и позволяет привлекать менее специализированных инженеров.
- Сокращение времени на вывод продукта на рынок (Time-to-Market): Быстрая разработка означает, что решения с повышенной безопасностью могут быть развернуты намного быстрее, что дает конкурентное преимущество и позволяет быстрее начать получать выгоду от защищенных данных.
- Оптимизация затрат на поддержку и обслуживание: Визуальная природа No-code упрощает поддержку и изменение логики. Меньше ошибок в коде означает меньше времени на исправление багов и обновление системы.
- Снижение риска ошибок: Автоматизация и стандартизация процессов через No-code снижают вероятность человеческих ошибок, которые могут привести к уязвимостям безопасности или утечкам данных.
По оценкам аналитической компании Gartner, использование No-code может сократить время разработки приложений до 10 раз, что напрямую влияет на снижение TCO проектов, связанных с кибербезопасностью. Это позволяет перенаправить ценные инженерные ресурсы на более сложные и уникальные задачи.
Увеличение рентабельности инвестиций (ROI) в кибербезопасность
ROI кибербезопасности часто трудно измерить, но гомоморфное шифрование в связке с No-code предлагает более осязаемые метрики:
- Снижение рисков утечки данных: Главное преимущество HE — возможность обрабатывать данные в зашифрованном виде. Это радикально снижает риск компрометации данных при их обработке в облаке или у третьих сторон. Каждая предотвращенная утечка — это экономия на штрафах, юридических издержках, репутационных потерях и затратах на восстановление.
- Соответствие регуляторным требованиям: Внедрение HE помогает компаниям соблюдать строгие требования к конфиденциальности данных (GDPR, HIPAA, ФЗ-152). Избежание штрафов за несоответствие — прямой вклад в ROI.
- Расширение возможностей для аналитики: С помощью HE компании могут безопасно анализировать конфиденциальные данные, которые раньше были недоступны для облачной обработки из-за рисков. Это открывает новые возможности для получения инсайтов, оптимизации бизнес-процессов и создания новых продуктов.
- Конкурентное преимущество: Компании, демонстрирующие высокий уровень защиты данных, укрепляют доверие клиентов и партнеров, что может привести к увеличению доли рынка и новым бизнес-возможностям.
- Оптимизация затрат на аудит и комплаенс: Поскольку данные остаются зашифрованными даже при обработке, процессы аудита упрощаются, а необходимость в сложных контрольных механизмах на каждом этапе обработки данных снижается.
«Гомоморфное шифрование с No-code — это не просто новый инструмент, это стратегический шаг, который позволяет переосмыслить подход к работе с чувствительными данными, превращая риски в возможности для инноваций и укрепления доверия.»
— Олег Смирнов, Руководитель отдела информационной безопасности, крупный российский банк
Кейс: Защита клиентской аналитики в финансовой сфере
Рассмотрим реальный пример того, как No-code платформа в сочетании с гомоморфным шифрованием помогла финансовой организации улучшить ROI кибербезопасности.
Задача и вызов
Крупный российский банк «ФинансПлюс» столкнулся с необходимостью расширить возможности по анализу клиентских данных для персонализации предложений и выявления мошенничества. Однако из-за строгих требований ФЗ-152 и внутренних политик безопасности, передача детализированных персональных данных клиентов сторонним аналитическим платформам или даже внутренним подразделениям с недостаточным уровнем доступа была невозможна. Традиционные методы анонимизации данных часто приводили к потере значимости для аналитики, а разработка собственного HE-решения оценивалась в десятки миллионов рублей и 1,5–2 года работы.
Решение с No-code и HE
Банк принял решение использовать No-code платформу «SecureDataFlow» (специализированное решение для работы с конфиденциальными данными, включающее HE-модули). С помощью этой платформы команда бизнес-аналитиков, при минимальном участии IT-специалистов, смогла построить конвейер обработки данных:
- Сбор данных: Платформа интегрировалась с внутренними системами банка, собирая данные о транзакциях, демографические данные и предпочтения клиентов.
- Шифрование: С помощью No-code блоков данные автоматически шифровались гомоморфной схемой BFV на уровне полей (например, сумма транзакции, возраст, часть адреса). Ключи шифрования хранились в корпоративном HSM.
- Обработка в облаке: Зашифрованные данные передавались в облачную среду, где выполнялись агрегированные вычисления (например, средний чек по зашифрованным транзакциям, определение групп клиентов по зашифрованным возрастным диапазонам, подсчет количества транзакций по зашифрованным категориям). Все это делалось без дешифровки.
- Дешифрование результатов: Результаты вычислений, также зашифрованные, возвращались в защищенную среду банка, где дешифровывались. Ни на одном этапе облачной обработки третьи лица не имели доступа к исходным данным.
Результаты и ROI
Внедрение заняло всего 4 месяца, включая пилотный проект и обучение команды, что почти в 5 раз быстрее, чем оценивалась традиционная разработка. Первоначальные инвестиции составили около 5 миллионов рублей (лицензии No-code, облачные ресурсы, консалтинг).
- Снижение риска утечек: Устранена угроза компрометации клиентских данных при обработке внешними сервисами, что потенциально спасло банк от многомиллионных штрафов и репутационных потерь. Оцененный предотвращенный ущерб от одной крупной утечки: до 200 миллионов рублей.
- Новые инсайты: Банк получил возможность проводить глубокий анализ данных, что привело к увеличению конверсии персонализированных предложений на 12% и сокращению мошеннических операций на 8% за счет более точных моделей.
- Экономия на разработке: Сокращение затрат на разработку на 80% по сравнению с традиционным подходом (около 40 миллионов рублей экономии).
- Сокращение TTM: Запуск новых аналитических продуктов ускорился с 1,5 лет до 4 месяцев, что позволило банку оперативно реагировать на изменения рынка.
- Улучшение комплаенса: Автоматическое соблюдение ФЗ-152 без дополнительных ручных проверок и рисков. Снижены затраты на аудит соответствия.
Суммарный ROI за первый год эксплуатации, с учетом предотвращенных рисков и полученных бизнес-выгод, превысил 300%. Это демонстрирует, что No-code платформы, интегрированные с гомоморфным шифрованием, могут быть не просто инструментом для безопасности, но и мощным драйвером для бизнеса, открывающим новые возможности для обработки данных при сохранении высочайшего уровня конфиденциальности.
Комментарии (0)
Без регистрации. Комментарии проверяются автоматически перед публикацией.
Пока нет комментариев. Будьте первым!